A segurança da infraestrutura digital corporativa raramente entra na pauta das reuniões de diretoria até que uma crise financeira se instale. No entanto, notícias recentes do ecossistema de tecnologia emitiram um alerta urgente para organizações em todo o mundo. De fato, vulnerabilidades críticas recém-descobertas no núcleo da linguagem PHP colocaram milhões de aplicações web e sites corporativos sob ameaça iminente de invasão e sequestro de dados.
Diante desse cenário, a vulnerabilidade atinge em cheio empresas que operam sob o WordPress, plataforma líder global que sustenta canais comerciais e páginas institucionais de milhares de companhias brasileiras. Consequentemente, o problema ultrapassa as barreiras da tecnologia da informação e atinge diretamente a saúde financeira do negócio. Afinal, um site fora do ar ou comprometido paralisa a captação de leads, interrompe o faturamento diário e destrói o retorno sobre o investimento em marketing.
Nesse sentido, a agência Kreatif estruturou esta análise executiva detalhada para diretores, proprietários e gestores que não podem admitir paralisações nas suas operações digitais. A seguir, você entenderá a dimensão exata dessas brechas de segurança no PHP, o risco comercial associado e os passos imediatos que a sua liderança deve exigir da equipe técnica para proteger as vendas e a reputação da sua marca.
Alerta Executivo: A indisponibilidade de um portal de vendas por invasão cibernética não representa apenas um custo pontual de reparo técnico. Na prática, cada minuto de instabilidade eleva o Custo de Aquisição de Clientes (CAC), drena orçamentos de tráfego pago em links quebrados e destrói posições estratégicas conquistadas no Google após anos de investimento.
O que São as Falhas Críticas no Core do Php e por que o WordPress É Alvo Direto
Para contextualizar o problema em linguagem de negócios, o PHP é o motor computacional que processa as páginas, gerencia bancos de dados e executa transações em mais de três quartos dos sites da internet. Por consequência, qualquer fragilidade em seu núcleo afeta em cascata todas as soluções construídas sobre essa base. Ou seja, mesmo que o seu tema e os plugins da sua página estejam perfeitamente configurados, a fundação onde sua aplicação opera permaneceu vulnerável.
Nesse contexto, pesquisadores internacionais identificaram falhas que permitem a execução remota de código arbitrário e estouro de memória no servidor. Na prática, invasores mal-intencionados podem utilizar essas portas abertas para assumir o controle total do servidor web da sua companhia sem precisar adivinhar senhas administrativas. Desse modo, o atacante adquire poderes para extrair bancos de dados de clientes, injetar scripts maliciosos de redirecionamento ou até mesmo paralisar completamente as vendas com ataques de sequestro digital (ransomware).
Além disso, o WordPress se torna o alvo prioritário exatamente por responder por mais de 40% de todos os sites ativos na internet. Consequentemente, cibercriminosos desenvolvem robôs automatizados que varrem a rede em busca de servidores desatualizados que ainda operam com as versões vulneráveis do PHP. Portanto, adiar a instalação de pacotes de segurança expõe a infraestrutura da sua empresa a ataques automatizados em larga escala, que não dependem de intervenção humana para comprometer servidores inteiros.
De acordo com reportagens publicadas pelo Search Engine Journal, correções emergenciais foram liberadas pela equipe oficial do PHP e precisam ser aplicadas de forma urgente por administradores e servidores de hospedagem. Contudo, milhares de empresas brasileiras operam em ambientes compartilhados ou provedores negligentes que demoram semanas ou até meses para homologar essas melhorias de infraestrutura. Diante disso, a gestão executiva precisa tomar as rédeas da auditoria para não colocar o faturamento em risco.
O Impacto Financeiro Imediato: Como Brechas Técnicas Destroem o CAC e o ROAS
Muitos executivos tratam atualizações de sistemas como simples tarefas rotineiras de manutenção operacional. No entanto, quando analisamos os números através da lente de performance comercial, o impacto financeiro de um ataque se torna brutal. Por exemplo, imagine que a sua empresa investe dezenas de milhares de reais mensalmente em anúncios no Google Ads e Meta Ads para alimentar o funil de vendas dos seus executivos comerciais.
Se a sua página comercial for comprometida através de uma falha de PHP, os algoritmos do Google detectarão comportamentos suspeitos ou páginas inacessíveis em poucos minutos. Dessa forma, suas campanhas serão automaticamente suspensas pelo mecanismo de anúncios para proteger o usuário final. Consequentemente, o seu Custo de Aquisição de Clientes (CAC) dispara verticalmente, uma vez que a verba reservada deixa de gerar leads qualificados e a máquina de prospecção do seu time para completamente.
Além disso, o Retorno sobre o Investimento Publicitário (ROAS) desmorona de forma imediata. Afinal, as vendas perdidas durante horas ou dias de instabilidade técnica nunca são recuperadas pelo departamento comercial. Nesse sentido, clientes B2B que procuram por soluções corporativas com alta urgência simplesmente fecham contratos com o concorrente se encontrarem lentidão, mensagens de erro de servidor ou alertas vermelhos de perigo no navegador.
Métrica Comercial em Risco: O Lifetime Value (LTV) de um cliente corporativo depende integralmente da credibilidade inicial da marca. Se o primeiro ponto de contato digital demonstrar falhas de segurança ou vazamento de orçamentos e informações, a negociação consultiva é cancelada antes mesmo da proposta comercial ser apresentada.
Outro elemento crítico reside nos custos imprevistos de contenção e remediação emergencial. De fato, contratar profissionais especializados de resposta a incidentes para limpar códigos infectados, restaurar servidores corrompidos e renegociar liberação de campanhas publicitárias custa até dez vezes mais do que manter uma rotina estruturada de manutenção preventiva. Portanto, investir na atualização da infraestrutura digital é uma estratégia de proteção de margem de lucro e eficiência orçamentária.
Para empresas que buscam acelerar vendas de forma sólida, manter as fundações técnicas em conformidade é um pré-requisito elementar. Vale a leitura do nosso conteúdo detalhado sobre como conseguir clientes online em 2025 com estratégias comprovadas, onde mostramos que a velocidade e a confiabilidade das páginas são alicerces para a atração contínua de negócios qualificados.
A Relação Direta entre Falhas de Segurança e Perda Brutal de Tráfego Orgânico no Google
A visibilidade orgânica nos motores de busca representa o canal de aquisição de maior retorno financeiro para a grande maioria das empresas de serviços, indústrias e distribuição B2B. No entanto, uma invasão decorrente de falha de segurança no PHP pode aniquilar anos de trabalho de SEO em questão de horas. Isso ocorre porque o algoritmo do Google monitora continuamente a integridade das páginas indexadas.
Assim que os rastreadores do Google identificam injeções de malware, spams ocultos ou instabilidade no processamento de requisições, o mecanismo de busca aplica penalizações severas. De acordo com as diretrizes oficiais de segurança publicadas na documentação do Google Search Central, sites infectados recebem alertas de segurança em tela cheia para os usuários, bloqueando o acesso e derrubando as taxas de conversão a zero.
Além disso, o buscador remove sumariamente os resultados orgânicos das primeiras posições para preservar a experiência do público. Por conseguinte, palavras-chave comerciais de alto valor de conversão, que antes geravam contatos diários no WhatsApp e formulários de orçamento para sua equipe de vendas, desaparecem das buscas. Diante dessa queda abrupta, o faturamento da empresa sofre uma retração imediata e dolorosa.
Desse modo, mesmo após a contenção do ataque e a remoção das linhas de código maliciosas, a recuperação dos rankings anteriores nunca é imediata. Na prática, o processo de reconsideração formal junto ao Google pode demorar de semanas a meses. Com isso, a organização se vê obrigada a inflar os investimentos em mídia paga cara para cobrir a lacuna deixada pelo tráfego orgânico penalizado, corroendo as margens operacionais do negócio.
Checklist Executivo de Mitigação: 5 Passos Estratégicos para Blindar Sua Infraestrutura
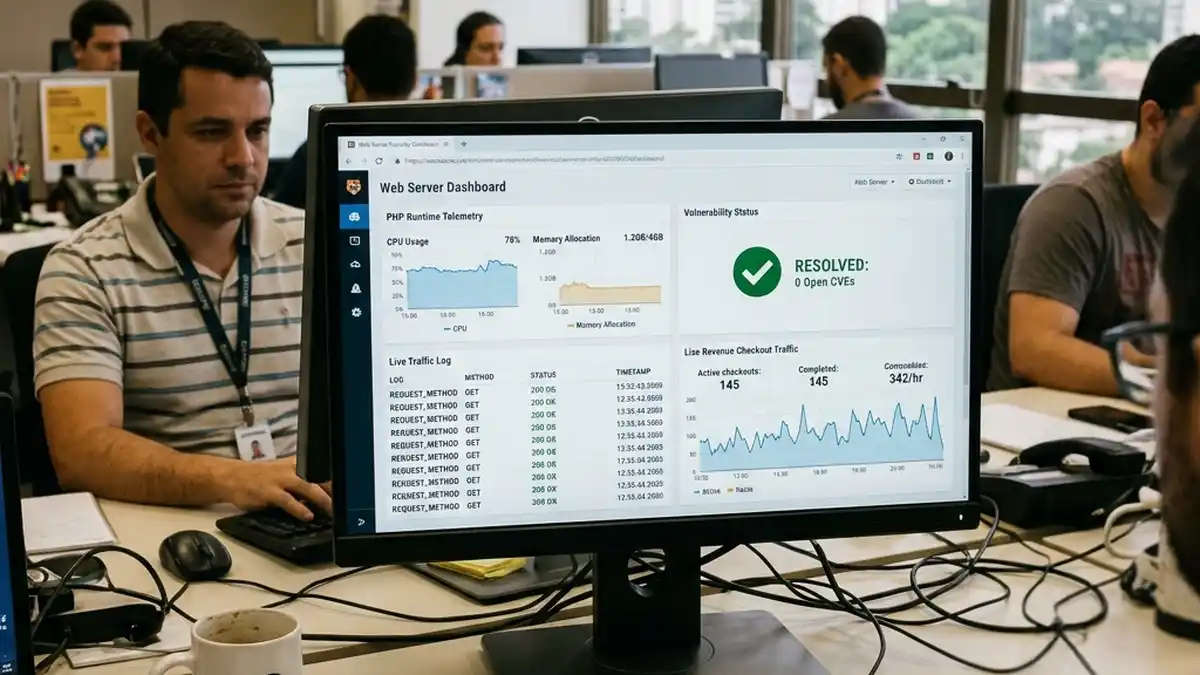
Para donos e diretores de empresas, resolver uma crise técnica não significa aprender a programar em PHP, mas sim exercer a governança correta sobre os fornecedores e times responsáveis pela tecnologia. Nesse sentido, estruturamos uma lista prática com cinco passos claros para você direcionar imediatamente ao seu gerente de TI, agência ou suporte de infraestrutura:
- Identificação e Atualização Imediata das Versões do PHP: Solicite um relatório formal sobre qual versão exata do PHP está sendo executada no servidor da sua aplicação web. Caso o ambiente esteja operando em versões que receberam o boletim de vulnerabilidade, exija a aplicação imediata dos patches emergenciais de segurança liberados pelos mantenedores oficiais do PHP.
- Auditoria em Ambiente de Homologação (Staging): Assegure-se de que a atualização do PHP não seja executada diretamente no ambiente de produção sem testes prévios. Dessa forma, a equipe técnica deve clonar a aplicação em um servidor seguro para validar se temas personalizados, formulários de conversão e conexões de APIs com seu CRM continuam operando sem falhas de sintaxe ou incompatibilidades.
- Implementação de um Web Application Firewall (WAF) em Camada DNS: Estabeleça uma camada externa de proteção entre o usuário e o seu servidor de hospedagem utilizando soluções corporativas como Cloudflare Enterprise ou Sucuri. Por consequência, o firewall intercepta e neutraliza tentativas de injeção de código e exploração de brechas antes mesmo que os pacotes cheguem ao core da sua aplicação.
- Revisão Rigorosa de Permissões e Acessos ao Sistema de Arquivos: Verifique se pastas de uploads, arquivos de configuração sensíveis (como o arquivo wp-config.php) e diretórios principais possuem permissões restritivas de leitura e gravação. Afinal, limitar os privilégios do usuário do servidor web impede que uma eventual execução de código se alastre para outros repositórios do sistema operacional.
- Política de Backups Imutáveis com Redundância Fora do Servidor: Garanta que os backups diários da sua aplicação e da base de dados sejam armazenados em um ambiente físico ou em nuvem completamente isolado do servidor principal. Desse modo, se um desastre de segurança ocorrer, o tempo médio de recuperação (RTO) será medido em minutos, restabelecendo as vendas da companhia com rapidez.
Portanto, ao implementar esse checklist preventivo, a liderança executiva mitiga drasticamente os riscos de paralisação e garante que o ecossistema digital da empresa permaneça lucrativo, estável e imune a ameaças cibernéticas oportunistas.
Hospedagem Compartilhada Versus Infraestrutura Dedicada: Quando a Falsa Economia Gera Prejuízo
Um dos maiores gargalos de segurança das médias empresas brasileiras decorre da escolha de provedores de hospedagem inadequados para o tamanho do seu negócio. De fato, não é incomum ver empresas que faturam milhões de reais por ano mantendo seus portais de captação de clientes em planos de hospedagem compartilhada de R$ 30 por mês. Contudo, essa aparente economia representa uma das armadilhas financeiras mais perigosas da era digital.
Nesses ambientes compartilhados de baixo custo, centenas de sites distintos dividem o mesmo processador, a mesma memória e o mesmo interpretador PHP. Consequentemente, se o site de um terceiro hospedado no mesmo servidor for invadido através de uma brecha não corrigida no core do PHP, o cibercriminoso pode efetuar uma escalada de privilégios e ter acesso aos dados da sua empresa. Ou seja, você se torna vítima de um ataque cibernético sem ter cometido nenhum erro direto em sua própria aplicação.
Além disso, empresas de hospedagem populares e de baixo ticket costumam adiar a atualização de pacotes críticos de segurança no servidor com medo de quebrar scripts arcaicos de clientes legados. Dessa maneira, a sua empresa permanece exposta a vulnerabilidades públicas por meses a fio. Em contrapartida, soluções de infraestrutura em nuvem gerenciada (como AWS, Google Cloud ou servidores virtuais dedicados) garantem isolamento de processos, controle granular de versões e isolamento completo de redes.
Visão de Investimento Executivo: A infraestrutura web deve ser calculada como seguro de continuidade do negócio. Gastar R$ 500 a R$ 1.500 mensais em um ambiente em nuvem isolado, rápido e com gestão profissional de patches é infinitamente mais rentável do que arcar com prejuízos de R$ 50.000 em campanhas de marketing paradas e danos irreversíveis à marca.
Para aprofundar sua visão sobre a estruturação de canais corporativos de alta performance, confira nosso guia definitivo de marketing digital para empresas, onde abordamos a sinergia indispensável entre presença institucional segura, aquisição multicanal e conversão de vendas.
Governança de Dados e Riscos Jurídicos sob a Ótica da LGPD
Além do prejuízo direto nas receitas diárias e nos investimentos de tráfego, as falhas críticas no PHP trazem consigo repercussões jurídicas alarmantes para o C-Level. No Brasil, a Lei Geral de Proteção de Dados (LGPD – Lei nº 13.709/2018) impõe obrigações severas aos controladores de dados a respeito da segurança técnica empregada na custódia de informações pessoais. Portanto, a negligência na manutenção de sistemas corporativos pode resultar em sanções administrativas pesadas.
Se invasores explorarem brechas no core do PHP para acessar o banco de dados do seu site, informações sensíveis de leads, clientes cadastrados e parceiros comerciais podem ser expostas ou comercializadas na internet. Consequentemente, a Autoridade Nacional de Proteção de Dados (ANPD) pode aplicar multas que chegam a 2% do faturamento da empresa, limitadas a R$ 50 milhões por infração. Além disso, a companhia é obrigada a emitir comunicados públicos aos titulares afetados, gerando um escândalo reputacional de proporções incalculáveis.
Nesse cenário, empresas que atuam no segmento B2B sofrem consequências ainda mais severas. De fato, clientes corporativos e multinacionais exigem cláusulas rígidas de conformidade de segurança da informação em seus acordos comerciais. Se a sua empresa sofrer um incidente por operar com linguagens desatualizadas e sem patches de segurança, grandes contratos podem ser cancelados unilateralmente por quebra de compliance. Assim, a governança tecnológica se traduz em um pré-requisito indispensável para continuar vendendo para grandes organizações.
Conforme destacado em estudos clássicos de governança corporativa pela Harvard Business Review, o risco cibernético deixou de ser uma responsabilidade técnica isolada para se tornar uma competência central de liderança executiva. Portanto, cobrar relatórios regulares de integridade e auditoria de sistemas é um dever fiduciário de todo administrador comprometido com a perenidade da sua empresa.
Como Transformar Segurança Técnica em Vantagem Competitiva de Vendas
Embora a segurança digital seja comumente encarada como um centro de custo ou uma barreira burocrática, empresas maduras utilizam a solidez tecnológica como uma alavanca ativa de fechamento de negócios. Na prática, quando seus canais de venda online operam sobre servidores modernos, seguros e ultrarrápidos, a experiência do comprador melhora significativamente, elevando as taxas de conversão (CRO).
Isso acontece porque um site rodando em versões recentes e otimizadas do PHP processa requisições de páginas com até o triplo da velocidade em comparação com versões defasadas. Desse modo, o usuário corporativo navega com fluidez, encontra as informações técnicas dos seus produtos com facilidade e solicita propostas comerciais sem atritos de lentidão. Por outro lado, sites sobrecarregados e desatualizados sofrem com altas taxas de rejeição, drenando a paciência de compradores qualificados.
Além disso, comprovar altos padrões de segurança transmite tranquilidade durante o processo decisório de compras B2B. Por exemplo, inserir selos de certificação de segurança, protocolos de criptografia SSL robustos e declarações claras de conformidade com a LGPD nas suas páginas de conversão reduz a fricção psicológica do cliente no momento de enviar dados corporativos sensíveis. Consequentemente, a credibilidade técnica acelera o ciclo de vendas e encurta o tempo de negociação das suas equipes comerciais.
Para se manter sempre atualizado sobre as melhores práticas de posicionamento, segurança e estratégias de aquisição B2B, acompanhe frequentemente as análises de mercado publicadas no blog oficial da Kreatif, onde desmistificamos os principais desafios do ambiente corporativo moderno.
Perguntas Frequentes sobre o Tema
O que É Essa Falha Crítica no Core do Php e Meu Site Corre Perigo Imediato?
Trata-se de um conjunto de vulnerabilidades severas descobertas na estrutura fundamental da linguagem PHP, permitindo que atacantes executem códigos maliciosos e assumam o controle do servidor. Se o seu site estiver hospedado em um ambiente sem os patches de segurança liberados recentemente, o risco é iminente. Consequentemente, invasores utilizam scripts automatizados para identificar e comprometer portais desprotegidos em questão de minutos.
Como Saber Qual Versão do Php o Site WordPress da Minha Empresa Está Utilizando?
A verificação é rápida e pode ser solicitada diretamente ao responsável pelo suporte da sua empresa ou checada no painel administrativo do WordPress. Basta acessar a seção Ferramentas e clicar em Diagnóstico; na aba Informações, o menu Servidor exibirá a versão exata do PHP em operação. De forma alternativa, seu provedor de hospedagem corporativa pode emitir esse relatório de forma consolidada para todas as suas aplicações.
Atualizar o Php Pode Quebrar o Site da Minha Empresa e Paralisar as Operações de Venda?
Existe esse risco caso o site utilize temas arcaicos ou plugins descontinuados que dependam de funções já extintas nas versões recentes da linguagem. Portanto, a atualização nunca deve ser feita diretamente no servidor ativo sem validação prévia. O procedimento correto envolve clonar o site em um ambiente de homologação (staging), aplicar as correções e testar todos os funis de conversão antes de colocar as alterações no ar em definitivo.
Se o Meu Site For Infectado, como Isso Afeta Minhas Campanhas no Google Ads e Tráfego Pago?
O Google possui robôs avançados de inspeção contínua que detectam redirecionamentos indesejados, scripts suspeitos ou tempos de resposta excessivos. Caso o sistema identifique que sua página de destino foi comprometida, suas campanhas publicitárias serão pausadas de forma instantânea. Com isso, sua empresa continua pagando taxas de infraestrutura e salários do time de vendas, mas deixa de receber leads, gerando prejuízos imediatos na operação comercial.
Quanto Custa Financeiramente para uma Empresa Média Recuperar um Site WordPress Invadido?
Os custos diretos de consultoria especializada para remoção de códigos maliciosos, restauração de integridade e auditoria de servidores variam de R$ 3.000 a mais de R$ 25.000, a depender da complexidade do ecossistema. Contudo, o verdadeiro custo reside nos danos indiretos: vendas perdidas durante o período de paralisação, queda severa nos rankings orgânicos do Google e perda irreparável da reputação corporativa perante o mercado.
Minha Hospedagem de Sites Atualiza o Php Automaticamente ou Preciso Fazer uma Solicitação?
Na imensa maioria das empresas de hospedagem convencionais, os pacotes do PHP não são atualizados de forma automática nos ambientes dos clientes para evitar a quebra involuntária de códigos antigos. Portanto, cabe à sua gestão cobrar ativamente a aplicação dos patches ou contar com uma assessoria especializada que monitore a infraestrutura técnica com frequência programada para garantir a conformidade dos sistemas.
Quais São as Implicações Jurídicas da LGPD Caso Dados de Clientes Vazem por Essa Falha?
A Lei Geral de Proteção de Dados estabelece responsabilidade objetiva aos controladores de dados que deixarem de adotar medidas técnicas razoáveis de proteção. Caso ocorra um vazamento decorrente da negligência em aplicar correções críticas públicas, a empresa pode ser multada em até 2% do seu faturamento e processada judicialmente pelos titulares lesados. Além disso, a obrigação de divulgar o incidente mancha profundamente o nome da marca no mercado.
Por que o WordPress É Tão Visado por Ataques e como Torná-lo Totalmente Blindado?
O WordPress concentra o maior volume de sites corporativos do planeta, tornando-se o alvo mais lucrativo para hackers que buscam escala em seus ataques automatizados. No entanto, o sistema não é intrinsecamente inseguro; o problema surge quando gestores instalam dezenas de plugins desnecessários e mantêm versões desatualizadas do PHP e do banco de dados. Para blindá-lo, basta adotar uma infraestrutura em nuvem isolada, firewalls perimetrais (WAF) e governança técnica contínua.
Qual É o Papel de um Web Application Firewall (Waf) na Mitigação Dessas Vulnerabilidades?
O WAF atua como um escudo virtual inteligente posicionado na entrada do tráfego do seu site. Ele filtra e analisa cada requisição HTTP/HTTPS em tempo real, bloqueando padrões de ataque conhecidos, injeções de código SQL e tentativas de exploração das vulnerabilidades do PHP antes que elas atinjam o seu servidor de origem. Dessa maneira, mesmo que uma atualização do core demore algumas horas para ser aplicada, o firewall garante a imunidade da sua aplicação.
Com que Frequência Minha Empresa Deve Realizar Auditorias Técnicas de Segurança e SEO?
Para empresas que possuem os canais digitais como fonte vital de receita, revisões técnicas leves devem ocorrer semanalmente através de monitoramentos automáticos de uptime e integridade de arquivos. Por outro lado, auditorias completas de segurança, atualizações de linguagem e alinhamento com as diretrizes do Google Search Central devem ser conduzidas mensalmente. Dessa forma, você assegura máxima estabilidade operacional e preserva a eficiência do seu fluxo de aquisição de clientes.
Conclusão: Como Dar o Próximo Passo na Sua Empresa
Em suma, as recentes falhas críticas no core do PHP demonstram com clareza cristalina que a tecnologia não é um mero suporte operacional, mas sim o coração pulsante do faturamento da sua empresa. Ignorar comunicados de segurança e terceirizar a responsabilidade para hospedagens baratas ou suportes técnicos reativos é uma aposta perigosa que coloca em risco a lucratividade, a conformidade jurídica e o valor de mercado da sua marca.
Nesse sentido, a transição para uma estrutura digital profissional exige planejamento executivo, acompanhamento técnico rigoroso e foco incansável em resultados de negócios. Na Kreatif, entendemos profundamente que cada detalhe do código, da velocidade de carregamento e da segurança dos servidores existe para servir a um único propósito maior: impulsionar as vendas, reduzir o CAC e construir previsibilidade de receita para médias empresas em expansão.
Se a sua empresa busca blindar sua presença digital contra riscos cibernéticos, recuperar posições estratégicas de SEO e transformar seu site institucional ou e-commerce em uma máquina contínua de vendas consultivas, converse agora mesmo com o time de especialistas da Kreatif. Estamos preparados para auditar seus sistemas, reestruturar sua presença corporativa e levar seus canais de aquisição para o próximo patamar de escala.
Referências e Leituras Recomendadas
- Search Engine Journal: Critical PHP Core Security Flaws Affect Websites, Including WordPress – Relatório técnico sobre a gravidade das vulnerabilidades identificadas e prazos de correção.
- Google Search Central Documentation: Guia de Segurança para Webmasters e Prevenção de Softwares Maliciosos – Normas oficiais de indexação, penalizações por segurança e recuperação de tráfego orgânico.
- PHP.net Official Releases: Notas de Atualização e Avisos de Segurança dos Mantenedores do PHP – Especificações dos patches emergenciais de segurança do interpretador.
- Harvard Business Review: The Board’s Role in Navigating Cyber Risk – Estratégias executivas para gestão de risco cibernético, governança corporativa e proteção de ativos intangíveis.
- W3C Web Security Best Practices: Padrões Globais de Arquitetura de Aplicações Web Seguras – Diretrizes de proteção de infraestrutura, cabeçalhos de resposta e integridade computacional.